Sei numeri, milioni di dati
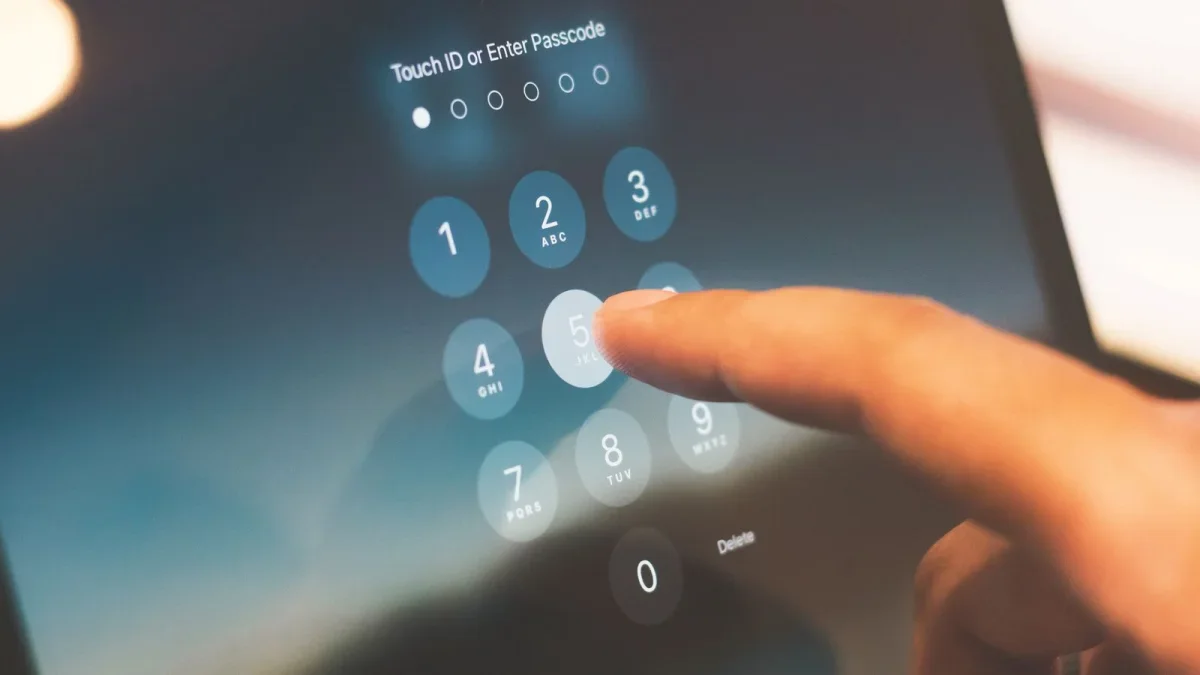
123456. Sei cifre in fila, quelle che chiunque proverebbe per prime. Eppure, secondo la ricostruzione emersa in Danimarca, quella sequenza avrebbe aperto l’accesso a dati personali collegati a 8,8 milioni di persone.
Non parliamo del database di una piccola app dimenticata sul telefono. Al centro della vicenda c’è il Central Person Register, il CPR: l’anagrafe nazionale danese. Un archivio che raccoglie circa 11 milioni di record, inclusi quelli di cittadini residenti all’estero e persone decedute.
La parte quasi surreale della storia sta tutta lì: una password banale, condivisa fra più account aziendali, in un sistema che poteva interrogare informazioni anagrafiche su scala nazionale. Una di quelle situazioni che fanno venire da dire “ma davvero?”. Sì, davvero. Almeno stando a quanto ha raccontato chi si è attribuito l’intrusione.
Il bersaglio non era direttamente lo Stato
L’accesso al CPR non sarebbe avvenuto forzando direttamente i sistemi governativi danesi. L’intruso avrebbe invece sfruttato le credenziali di Pays ApS, una società IT con sede nell’isola di Funen che disponeva di un accesso legittimo al registro per offrire servizi di verifica dei dati ai propri clienti business.
Questo dettaglio conta molto. Un archivio nazionale può avere difese robuste, controlli, regole e procedure. Ma se un fornitore esterno riceve una chiave d’accesso e la protegge male, quella chiave diventa una porta laterale. E spesso le porte laterali fanno meno rumore di un portone scassinato.
L’amministrazione del CPR ha comunicato la violazione il 5 ottobre 2026. Le autorità hanno confermato l’uso improprio di un accesso autorizzato, cioè quello della società privata. Non hanno però confermato pubblicamente ogni dettaglio della ricostruzione sulle credenziali.
Quindi serve una distinzione, piccola ma importante: l’abuso dell’accesso risulta confermato; la password “123456” arriva invece dal presunto autore dell’attacco, intervistato dal quotidiano danese Politiken.
Dieci giorni senza allarmi
Secondo documenti visionati dall’emittente danese TV 2, l’accesso non autorizzato sarebbe iniziato il 10 settembre e proseguito fino al 20 settembre. Dieci giorni. Non pochi minuti davanti a una schermata, non un tentativo isolato.
In quel periodo l’intruso avrebbe effettuato circa 14 milioni di ricerche automatizzate. Un volume enorme, che lascia intuire il tipo di attività: interrogazioni in serie, veloci, ripetute. Come far girare senza sosta un nastro trasportatore, ma al posto delle scatole ci sono identità, indirizzi e informazioni personali.
La domanda viene spontanea: possibile che nessuno abbia notato quel traffico? È forse il punto più scomodo dell’intera vicenda. Una password debole apre la prima porta, certo. Ma poi entrano in gioco i controlli sugli accessi, i limiti alle interrogazioni, gli avvisi sulle attività anomale. O dovrebbero entrare in gioco.
Tre account, la stessa combinazione
La persona che ha rivendicato l’intrusione ha riferito a Politiken che almeno tre account aziendali usavano “123456”, incluso un account con privilegi amministrativi. Se questa ricostruzione verrà confermata in ogni suo passaggio, il problema non riguarderà soltanto una password facile da indovinare.
Riguarderà anche il riutilizzo della stessa credenziale. Perché usare una combinazione identica su più profili equivale a fare una copia della stessa chiave e lasciarla in più cassetti. Basta trovarne uno aperto. Poi il resto diventa molto più semplice.
L’autore dell’attacco avrebbe dichiarato di non voler vendere né pubblicare i dati ottenuti. È una circostanza che, se vera, limita almeno in parte lo scenario peggiore. Ma non cancella l’esposizione. I dati personali, una volta copiati, non tornano indietro con un clic.
La password non è un dettaglio noioso
“123456” continua a comparire da anni negli elenchi delle password più comuni. Proprio per questo non offre una protezione reale: chi tenta un accesso non autorizzato parte spesso da combinazioni prevedibili, parole semplici, date, sequenze numeriche. Non serve immaginare un attacco da film, con righe verdi che scorrono sullo schermo.
La sicurezza, molto più spesso, inciampa sulle basi. Una password lunga e unica per ogni servizio. Un gestore di password, che evita di dover ricordare decine di codici. E l’autenticazione a due fattori, che chiede una seconda prova anche a chi conosce la credenziale.
Non sono garanzie assolute, va detto. Nessun sistema serio dovrebbe dipendere da una sola barriera. Però una verifica aggiuntiva avrebbe potuto rendere l’accesso molto più difficile, o almeno far scattare un controllo prima di 14 milioni di interrogazioni.
Il problema dei fornitori
La vicenda danese riporta al centro una questione che riguarda aziende, enti pubblici e perfino i servizi che usiamo ogni giorno: quando un’organizzazione affida dati o accessi a un fornitore, affida anche una parte della propria sicurezza.
Non basta scegliere un partner e firmare un contratto. Bisogna controllare chi entra, con quali permessi, per quanto tempo e con quali difese. Soprattutto quando quel partner può consultare un archivio che riguarda quasi un intero Paese.
La lezione non è che le password siano inutili. È l’opposto: una password debole, da sola, può diventare un disastro. Ma la domanda che resta, dopo questa storia, è un’altra: quanti sistemi importanti stanno ancora aspettando che qualcuno provi proprio quei sei numeri?